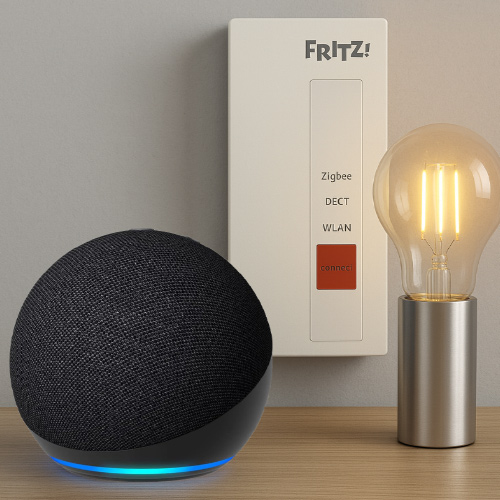
W dobie szybko rozwijających się technologii Smart Home coraz więcej użytkowników poszukuje rozwiązań, które pozwolą na wygodne i centralne zarządzanie inteligentnymi urządzeniami w domu. Połączenie bramki FRITZ!Smart Gateway z głośnikami Amazon Echo i asystentem Alexa to prosty sposób na wprowadze...

Jak wynika z opublikowanego przez Fortinet dokumentu „2023 Cloud Security Report”, w chmurze publicznej znajduje się już ponad połowa danych prawie 40% ankietowanych przedsiębiorstw. W ciągu najbliższych 12-18 miesięcy odsetek tych firm zwiększy się do 58%, co spowoduje, że wyzwań związanych z zabezpieczani...

Microsoft Azure to potężna platforma do budowania i uruchamiania aplikacji cloud-native. Jednak, jak potwierdzi każdy doświadczony architekt chmurowy lub inżynier SRE - monitorowanie środowiska Azure może przypominać próbę okiełznania chaosu. Setki metryk, logów i alertów napływających z maszyn wir...

Osoby, które w ostatnich tygodniach planowały rozbudowę komputera o dodatkową pamięć RAM lub szybszy dysk SSD, mogły przeżyć niemałe zaskoczenie. Ceny komponentów pamięci RAM i dysków wyraźnie poszły w górę, a wszystko wskazuje na to, że nie jest to chwilowa korekta, lecz efekt głębszych zmi...

Rozwój modeli AI zwiększa ich zdolność do rozwiązywania złożonych problemów i lepszego rozumienia kontekstu, ale może jednocześnie wpływać na zmianę profilu ryzyka związanego z ich wykorzystaniem - wynika z kwietniowej analizy F5 Labs. Dane sugerują, że modele wyposażone w mechanizmy wieloetapowego wniosk...

Zdaniem 45% respondentów przeprowadzonego przez IDC badania to nie ataki ransomware, lecz zachowanie kontroli nad infrastrukturą (w tym szyfrowaniem i utrzymaniem suwerenności danych) mogą w 2026 roku stać się największym wyzwaniem dla zapewnienia bezpieczeństwa i prywatności informacji. Potwierdzają to wyniki a...
 Rewolucja kontenerowa przyniosła nie tylko zwinność, ale i nowe wyzwania w obszarze bezpieczeństwa infrastruktury. Tym kwestiom poświęcono nowy dokument techniczny "Container Security in VMware Tanzu Platform. A Guide for InfoSec Teams", który pełni rolę kompleksowego przewodnika po tym, jak platforma Tanzu wdraża model "obrony w głąb" (Defense in Depth), zapewniający ochronę aplikacji od kodu do produkcji.
Z lektury dokumentu dowiesz się dlaczego bezpieczeństwo kontenerów to nie tylko "nice-to-have"?
Kontenery, mimo swej lekkości i efektywności, dzielą jądro hosta i zasoby, co zwiększa ryzyko w porównaniu do klasycznych maszyn wirtualnych. Whitepaper wyraźnie wskazuje główne zagrożenia:
• Błędnie skonfigurowane kontenery
• Przestarzałe obrazy z podatnościami
• Niewłaściwe zarządzanie danymi wrażliwymi (hasła, klucze)
• Potencjał ataków typu "breakout" na hosta
Jak Tanzu buduje "twierdzę" wokół kontenerów?
Dokument szczegółowo opisuje wielowarstwowe podejście VMware:
• Fundamentalne kwestie związane z izolacją:
- Wykorzystanie Linux namespaces (IPC, PID, user, network, mount) do pełnej separacji kontenerów i od hosta.
- Kontenery domyślnie uruchamiane bez uprawnień roota (unprivileged), minimalizując skutki ewentualnego przejęcia.
• Kontrola Dostępu i Zasobów:
- Read-only root filesystem (OverlayFS/XFS) + kontrolowany dostęp do zapisu.
- Quoty dyskowe na poziomie katalogów oraz ścisła kontrola CPU/pamięci via cgroups.
- Blokada ataków "fork-bomb" i ograniczony dostęp do urządzeń systemowych.
• Minimalizacja Powierzchni Ataku:
- Agresywne usuwanie zbędnych Linux Capabilities (np. CAP_SYS_ADMIN, CAP_NET_ADMIN).
- Hardening OS stemcells i systemu plików: usuwanie zbędnych pakietów, wyłączanie ryzykownych protokołów.
• Głęboka Obrona z AppArmor i Seccomp:
- AppArmor: Blokada dostępu procesów do wrażliwych ścieżek (np. /proc/kcore).
- Seccomp: Filtrowanie wywołań systemowych - kontener może wykonać tylko dozwolone syscalle.
• Ochrona Danych i Komunikacji:
- Centralne zarządzanie sekretami przez CredHub.
- Automatyczna rotacja certyfikatów co 24 godziny.
- Wbudowane mTLS dla szyfrowanej komunikacji między kontenerami i komponentami platformy.
• Niezmienniczość i Automatyzacja:
- Traktowanie kontenerów i VM jako jednorazowe - zastępowanie ich złotymi obrazami.
- Zero-downtime patching dzięki BOSH - bezpieczne aktualizacje bez przestojów aplikacji.
"Secure by Default" - Filozofia Tanzu
Platforma nie polega na dodatkowych łatkach. Bezpieczeństwo jest wbudowane w jego DNA:
- Buildpacki zarządzają zależnościami aplikacji, eliminując chaos zależności.
- Sidecar proxy automatycznie wymuszają TLS.
- Ciągłe skanowanie podatności i szybkie, zautomatyzowane wdrażanie łatek.
Whitepaper na temat VMware Tanzu to nie tylko lista funkcji - to mapa dojrzałego podejścia do bezpieczeństwa kontenerów. Platforma adresuje ryzyka na każdym poziomie: izolacji, systemu, sieci, danych i operacji. Dzięki temu zespoły InfoSec zyskują kontrolę i zgodność, zespoły DevOps mogą szybko i bezpiecznie dostarczać aplikacje, a deweloperzy mogą skupić się na kodzie, nie na konfiguracji zapór.
Czasy "security vs. speed" mijają. Jak pokazuje dokument VMware, z platformą taką jak Tanzu, bezpieczeństwo staje się katalizatorem, a nie hamulcem, dla innowacji w obszarze cloud-native.
Dokument Container Security in VMware Tanzu Platform. A Guide for InfoSec Teams znajdziesz pod tym adresem.