Rozwój modeli AI zwiększa ich zdolność do rozwiązywania złożonych problemów i lepszego rozumienia kontekstu, ale może jednocześnie wpływać na zmianę profilu ryzyka związanego z ich wykorzystaniem - wynika z kwietniowej analizy F5 Labs. Dane sugerują, że modele wyposażone w mechanizmy wieloetapowego wniosk...
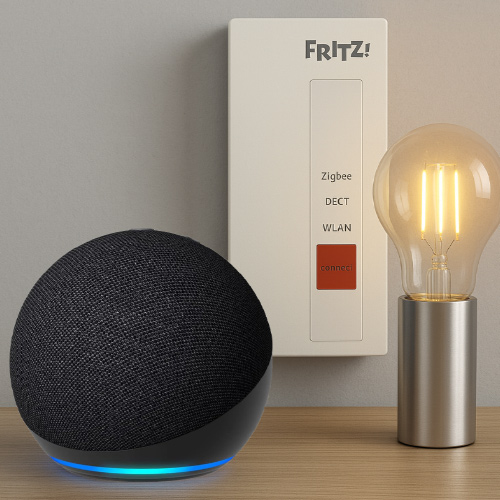
W dobie szybko rozwijających się technologii Smart Home coraz więcej użytkowników poszukuje rozwiązań, które pozwolą na wygodne i centralne zarządzanie inteligentnymi urządzeniami w domu. Połączenie bramki FRITZ!Smart Gateway z głośnikami Amazon Echo i asystentem Alexa to prosty sposób na wprowadze...

Osoby, które w ostatnich tygodniach planowały rozbudowę komputera o dodatkową pamięć RAM lub szybszy dysk SSD, mogły przeżyć niemałe zaskoczenie. Ceny komponentów pamięci RAM i dysków wyraźnie poszły w górę, a wszystko wskazuje na to, że nie jest to chwilowa korekta, lecz efekt głębszych zmi...

Microsoft Azure to potężna platforma do budowania i uruchamiania aplikacji cloud-native. Jednak, jak potwierdzi każdy doświadczony architekt chmurowy lub inżynier SRE - monitorowanie środowiska Azure może przypominać próbę okiełznania chaosu. Setki metryk, logów i alertów napływających z maszyn wir...

Zdaniem 45% respondentów przeprowadzonego przez IDC badania to nie ataki ransomware, lecz zachowanie kontroli nad infrastrukturą (w tym szyfrowaniem i utrzymaniem suwerenności danych) mogą w 2026 roku stać się największym wyzwaniem dla zapewnienia bezpieczeństwa i prywatności informacji. Potwierdzają to wyniki a...

Jak wynika z opublikowanego przez Fortinet dokumentu „2023 Cloud Security Report”, w chmurze publicznej znajduje się już ponad połowa danych prawie 40% ankietowanych przedsiębiorstw. W ciągu najbliższych 12-18 miesięcy odsetek tych firm zwiększy się do 58%, co spowoduje, że wyzwań związanych z zabezpieczani...
 F5 zapowiedziało rozwiązanie F5 Workforce AI Security, które ma rozszerzyć możliwości platformy F5 AI Security Platform o kontrolę wykorzystania sztucznej inteligencji przez pracowników. Narzędzie ma monitorować zarówno bezpośrednie interakcje użytkowników z usługami AI, jak i działania podejmowane w ich imieniu przez agentów AI.
Nowe rozwiązanie ma działać bez konieczności instalowania dodatkowego klienta na urządzeniach końcowych. Kontrola będzie realizowana w warstwie sieciowej, dzięki czemu organizacje będą mogły stosować polityki bezpieczeństwa wobec przeglądarek, narzędzi deweloperskich, klientów MCP oraz agentów AI.
F5 zwraca uwagę, że wykorzystanie AI w firmach coraz częściej wykracza poza proste zapytania kierowane do chatbotów. Asystenci i agenci AI mogą uzyskiwać dostęp do systemów przedsiębiorstwa, korzystać z dostępnych narzędzi, przetwarzać dane oraz wykonywać operacje w ramach uprawnień użytkowników.
Według F5 2026 State of Application Strategy Report 66 proc. organizacji pozwala już systemom AI automatycznie zmieniać polityki lub konfiguracje. Wraz ze wzrostem autonomii agentów AI rośnie więc potrzeba kontrolowania nie tylko tego, z jakich usług korzystają pracownicy i jakie dane do nich przesyłają, ale również tego, jakie operacje AI może wykonywać w ich imieniu.
"Pracownicy nie ograniczają się już do zadawania AI pytań. Powierzają zadania agentom AI, którzy mogą uzyskiwać dostęp do systemów firmowych, korzystać z narzędzi i zmieniać dane w ich imieniu. Workforce AI Security wykorzystuje mechanizmy ochronne oparte na intencji, działające bezpośrednio w ścieżce sieciowej, aby rozumieć kontekst interakcji z AI i egzekwować polityki, zanim dojdzie do ryzykownych działań. Dzięki temu rozszerzeniu F5 AI Security Platform zapewnia organizacjom jeden spójny zestaw mechanizmów kontroli obejmujących zarówno sposób, w jaki pracownicy korzystają z AI, jak i sposób, w jaki organizacje tworzą i wdrażają rozwiązania AI - niezależnie od miejsca ich działania" - powiedział Kunal Anand, Chief Product Officer w F5.
Po udostępnieniu F5 Workforce AI Security ma pozwalać organizacjom wykrywać usługi AI używane przez pracowników w przeglądarkach i narzędziach deweloperskich. Administratorzy będą mogli stosować różne zasady, zależnie m.in. od konkretnej usługi, rodzaju licencji, możliwości przesyłania plików oraz obowiązującej polityki dotyczącej danych.
Rozwiązanie ma również przypisywać interakcje z AI do konkretnych użytkowników i agentów oraz rejestrować ich kontekst, w tym intencję, poziom ryzyka i podjęte decyzje dotyczące polityk bezpieczeństwa. Dane te mają być wykorzystywane zarówno do egzekwowania zasad, jak i do celów audytowych.
Jednym z kluczowych elementów ma być kontrola działań wykonywanych przez agentów AI przed ich realizacją. System ma analizować i klasyfikować wywołania narzędzi, m.in. w środowiskach wykorzystujących serwery MCP, a następnie zezwalać na wykonanie operacji, blokować ją lub modyfikować w zależności od tożsamości użytkownika, poziomu ryzyka oraz możliwości ujawnienia danych wrażliwych.
Polityki mają być egzekwowane bezpośrednio w ścieżce komunikacji. Obejmie to przeglądarki, interfejsy CLI, agentów wspierających programistów, klientów MCP oraz inne środowiska agentowe, w tym narzędzia tworzone samodzielnie przez firmy i korzystające z publicznych API modeli AI. Rozwiązanie ma być również integrowane z istniejącymi środowiskami SASE.
F5 zaprezentowało AI Security Platform w czerwcu 2026 roku. Platforma została przygotowana z myślą o monitorowaniu, zarządzaniu, testowaniu i ochronie systemów AI wykorzystywanych przez przedsiębiorstwa. W sierpniu firma rozszerzyła ją o funkcje AI Gateway, w tym MCP Gateway, przeznaczone do kontroli ruchu i egzekwowania polityk pomiędzy aplikacjami AI, modelami, agentami i wykorzystywanymi przez nie narzędziami.
F5 Workforce AI Security rozszerza ten model o kolejny obszar - wykorzystanie AI przez pracowników oraz działania wykonywane przez autonomiczne lub półautonomiczne agenty korzystające z ich uprawnień.
Mechanizmy bezpieczeństwa mają być stosowane bezpośrednio tam, gdzie przesyłane są prompty, odpowiedzi i wywołania narzędzi. Dzięki temu rozwiązanie nie będzie uzależnione od konkretnego modelu AI, aplikacji ani dostawcy technologii. Według F5 takie podejście ma umożliwić organizacjom objęcie wspólnymi zasadami zarówno korzystania przez pracowników z publicznych usług AI, jak i własnych aplikacji oraz agentów AI, bez konieczności przebudowy istniejącej infrastruktury.
Źródło: F5