Jak wynika z opublikowanego przez Fortinet dokumentu „2023 Cloud Security Report”, w chmurze publicznej znajduje się już ponad połowa danych prawie 40% ankietowanych przedsiębiorstw. W ciągu najbliższych 12-18 miesięcy odsetek tych firm zwiększy się do 58%, co spowoduje, że wyzwań związanych z zabezpieczani...
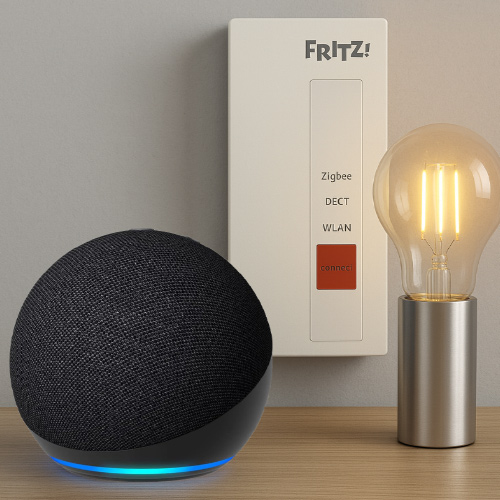
W dobie szybko rozwijających się technologii Smart Home coraz więcej użytkowników poszukuje rozwiązań, które pozwolą na wygodne i centralne zarządzanie inteligentnymi urządzeniami w domu. Połączenie bramki FRITZ!Smart Gateway z głośnikami Amazon Echo i asystentem Alexa to prosty sposób na wprowadze...

Microsoft Azure to potężna platforma do budowania i uruchamiania aplikacji cloud-native. Jednak, jak potwierdzi każdy doświadczony architekt chmurowy lub inżynier SRE - monitorowanie środowiska Azure może przypominać próbę okiełznania chaosu. Setki metryk, logów i alertów napływających z maszyn wir...

Rozwój modeli AI zwiększa ich zdolność do rozwiązywania złożonych problemów i lepszego rozumienia kontekstu, ale może jednocześnie wpływać na zmianę profilu ryzyka związanego z ich wykorzystaniem - wynika z kwietniowej analizy F5 Labs. Dane sugerują, że modele wyposażone w mechanizmy wieloetapowego wniosk...

Zdaniem 45% respondentów przeprowadzonego przez IDC badania to nie ataki ransomware, lecz zachowanie kontroli nad infrastrukturą (w tym szyfrowaniem i utrzymaniem suwerenności danych) mogą w 2026 roku stać się największym wyzwaniem dla zapewnienia bezpieczeństwa i prywatności informacji. Potwierdzają to wyniki a...

Osoby, które w ostatnich tygodniach planowały rozbudowę komputera o dodatkową pamięć RAM lub szybszy dysk SSD, mogły przeżyć niemałe zaskoczenie. Ceny komponentów pamięci RAM i dysków wyraźnie poszły w górę, a wszystko wskazuje na to, że nie jest to chwilowa korekta, lecz efekt głębszych zmi...
 Sztuczna inteligencja już zadomowiła się w narzędziach wykorzystywanych przez zespoły bezpieczeństwa, jednak coraz częściej interesują się nią również cyberprzestępcy. Najnowszy raport Gambit Security pokazuje, jak może wyglądać taki atak w praktyce. W trwającej od lipca kampanii wykorzystującej trzy narzędzia oparte na AI, w ciągu zaledwie kilku dni rozpoczęto 105 projektów mających na celu atak na sklepy internetowe. Z dwóch zaatakowanych firm pozyskano ponad 600 tys. danych kart płatniczych.
Gambit Security przypisuje kampanię cyberprzestępcy posługującemu się językiem chińskim i działającemu z motywacją finansową. Atakujący połączył trzy otwarte narzędzia wykorzystujące agentów AI. Strix odpowiadał za wyszukiwanie podatności, Cairn wykonywał kolejne etapy ataku, natomiast Hermes koordynował działania pozostałych narzędzi. Do dostępu do modeli AI wykorzystywano platformę OpenRouter.
Między 10 a 15 września w ramach kampanii rozpoczęto 105 projektów ataku, z czego badacze przeanalizowali 48. Badacze potwierdzili, że w tym okresie zaatakowano co najmniej 27 firm. Gambit podkreśla jednocześnie, że kampania rozpoczęła się już w lipcu i obejmowała znacznie więcej potencjalnych celów. W przypadku skutecznych ataków uzyskanie dostępu do systemu zwykle zajmowało mniej niż dobę, a w wielu przypadkach tylko kilka godzin.
Uwagę zwraca także koszt przeprowadzania pojedynczego ataku. Z danych odzyskanych przez Gambit wynika, że cyberprzestępca wydał około 7000 dolarów na modele AI w ciągu pierwszych czterech tygodni. Biorąc pod uwagę kolejne tygodnie działalności, badacze szacują całkowity koszt wykorzystania modeli na 12-18 tys. dolarów. W przypadku 101 zakończonych skanów średni koszt wyniósł 25,46 dolara na cel. Najtańszy z nich kosztował 3,13 dolara, a najdroższy 79,31 dolara.
Nie oznacza to oczywiście, że za 25 dolarów można było automatycznie przejąć dowolny sklep internetowy. To średni koszt działania infrastruktury AI przypadający na zakończony skan, a nie cena skutecznego włamania.
Gambit potwierdził pozyskanie ponad 600 tys. danych ważnych kart płatniczych z dwóch zaatakowanych firm. Według analizy przeprowadzonej wspólnie z Overwatch Data 488372 karty, czyli 79 proc. analizowanego zbioru, było powiązanych z klientami ze Stanów Zjednoczonych.
Jednym z celów napastnika było również instalowanie skryptów typu skimmer na stronach płatności sklepów internetowych. Gambit potwierdził obecność takich skryptów na 19 spośród 27 przeanalizowanych stron zaatakowanych sklepów, a we współpracy z innym badaczem bezpieczeństwa znaleziono ponad 100 kolejnych stron z powiązanym skimmerem.
Złośliwy kod trafiał między innymi do istniejących plików JavaScript, bezpośrednio na strony płatności, bloków Google Tag Manager, zasobników Amazon S3 czy baz danych. W jednym przypadku napastnik wykorzystał nawet zadanie cron, które co dwie minuty sprawdzało, czy skimmer został usunięty, i ponownie dodawało go do pliku.
Ciekawy jest przypadek, w którym agent AI otrzymał polecenie usunięcia danych wykorzystanych podczas ataku. W jednym ze sklepów proces czyszczenia zadziałał jednak zbyt szeroko. Agent usunął 180 tabel w bazie danych, w tym tabele utworzone przez administratorów jako kopie zapasowe. Był to efekt działania procedury automatycznego sprzątania po zakończeniu eksfiltracji danych.
To pokazuje również drugą stronę automatyzacji. Agent nie ograniczył się do wykonania zadania związanego z kradzieżą danych, ale podczas sprzątania po ataku usunął także kopie zapasowe.
Automatyzacja nie oznaczała jednak całkowitego wyeliminowania człowieka z procesu ataku. Badacze z Gambit ustalili, że atakujący w 260 sesjach wysłał łącznie 1951 krótkich poleceń. Zazwyczaj formułowane po chińsku polecenia, dotyczyły rozpoczęcia ataku, przejścia do kolejnego etapu lub sprawdzenia konkretnej podatności.
Rola człowieka była więc znacznie mniejsza niż w tradycyjnym ataku, ale nadal istotna. To sterujący agentami wybierał cele i wydawał ogólne polecenia, podczas gdy kolejne kroki mogły być dobierane i wykonywane przez system autonomicznie.
W opisanych przez Gambit atakach nie wykorzystywano nowej, nieznanej wcześniej klasy podatności. Pojawiały się między innymi SQL injection, błędy konfiguracji, możliwość wykonania własnego kodu czy niewłaściwie zabezpieczone dane uwierzytelniające. Nowy jest przede wszystkim sposób, w jaki poszczególne etapy zostały połączone. Agent może analizować wyniki rekonesansu, wybierać kolejne działania i wykonywać je bez konieczności wydawania człowiekowi polecenia przy każdym kroku.
To właśnie automatyzacja może być w tym przypadku największym problemem dla obrońców. Jeśli podobny schemat będzie można zastosować do dużej liczby celów, czas potrzebny na przejście od znalezienia podatności do próby jej wykorzystania może się znacząco skrócić.
Źródło: Gambit Security, opracowanie własne