Zdaniem 45% respondentów przeprowadzonego przez IDC badania to nie ataki ransomware, lecz zachowanie kontroli nad infrastrukturą (w tym szyfrowaniem i utrzymaniem suwerenności danych) mogą w 2026 roku stać się największym wyzwaniem dla zapewnienia bezpieczeństwa i prywatności informacji. Potwierdzają to wyniki a...

Jak wynika z opublikowanego przez Fortinet dokumentu „2023 Cloud Security Report”, w chmurze publicznej znajduje się już ponad połowa danych prawie 40% ankietowanych przedsiębiorstw. W ciągu najbliższych 12-18 miesięcy odsetek tych firm zwiększy się do 58%, co spowoduje, że wyzwań związanych z zabezpieczani...

Microsoft Azure to potężna platforma do budowania i uruchamiania aplikacji cloud-native. Jednak, jak potwierdzi każdy doświadczony architekt chmurowy lub inżynier SRE - monitorowanie środowiska Azure może przypominać próbę okiełznania chaosu. Setki metryk, logów i alertów napływających z maszyn wir...
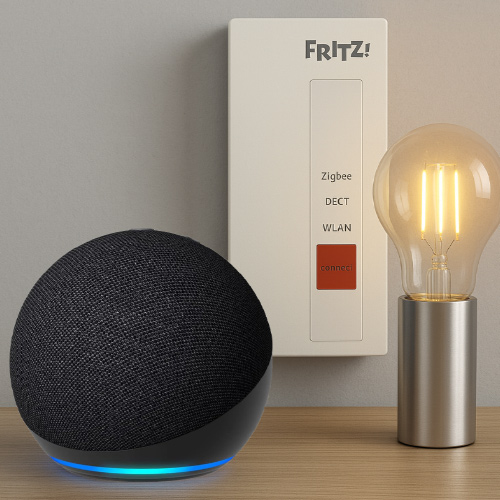
W dobie szybko rozwijających się technologii Smart Home coraz więcej użytkowników poszukuje rozwiązań, które pozwolą na wygodne i centralne zarządzanie inteligentnymi urządzeniami w domu. Połączenie bramki FRITZ!Smart Gateway z głośnikami Amazon Echo i asystentem Alexa to prosty sposób na wprowadze...

Rozwój modeli AI zwiększa ich zdolność do rozwiązywania złożonych problemów i lepszego rozumienia kontekstu, ale może jednocześnie wpływać na zmianę profilu ryzyka związanego z ich wykorzystaniem - wynika z kwietniowej analizy F5 Labs. Dane sugerują, że modele wyposażone w mechanizmy wieloetapowego wniosk...

Osoby, które w ostatnich tygodniach planowały rozbudowę komputera o dodatkową pamięć RAM lub szybszy dysk SSD, mogły przeżyć niemałe zaskoczenie. Ceny komponentów pamięci RAM i dysków wyraźnie poszły w górę, a wszystko wskazuje na to, że nie jest to chwilowa korekta, lecz efekt głębszych zmi...
 Podmioty objęte obowiązkiem samorejestracji na podstawie znowelizowanej ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC) mają czas tylko do 3 października 2026 r. na złożenie wniosku o wpis do wykazu podmiotów kluczowych i ważnych. To jednak dopiero pierwszy z etapów związanych z dostosowaniem się do nowych przepisów.
Do 3 kwietnia 2027 r. zarejestrowane podmioty muszą przygotować się do realizacji kolejnych obowiązków, obejmujących m.in. zarządzanie ryzykiem, bezpieczeństwo systemów informacyjnych oraz obsługę i zgłaszanie incydentów. Przepisy przewidują również sankcje finansowe za naruszenia, a w określonych przypadkach odpowiedzialność może dotyczyć także osób kierujących podmiotem.
Nowelizacja ustawy o KSC wdrożyła do polskiego prawa unijną dyrektywę NIS2. Państwa członkowskie miały czas na jej implementację do 17 października 2024 r., natomiast w Polsce przepisy weszły w życie dopiero 3 kwietnia 2026 r. Przedłużający się proces legislacyjny oznaczał, że firmy długo nie znały ostatecznego kształtu krajowych regulacji. Skalę tej niepewności pokazywało badanie przeprowadzone na zlecenie Fortinet w 2024 r. Niemal trzy czwarte ankietowanych firm słyszało wtedy o NIS2, ale 51 proc. nie potrafiło określić, czy nowe wymagania będą ich dotyczyły.
"Przez długi czas firmy mogły odkładać część decyzji, czekając na ostateczny kształt polskich przepisów. Ten etap się jednak skończył. Ustawa obowiązuje, pierwszy termin upływa 3 października, a kolejne miesiące trzeba wykorzystać na przełożenie jej wymagań na konkretne procesy, zabezpieczenia i przydzielenie odpowiedzialności w przedsiębiorstwie. Sam wpis do wykazu nie oznacza jeszcze gotowości do realizacji wszystkich obowiązków wynikających z ustawy" - wskazuje Joanna Chmielak, Enterprise Sales Manager w firmie Fortinet.
Według szacunków Ministerstwa Cyfryzacji znowelizowana ustawa o KSC ma objąć około 38 tys. podmiotów, w tym około 27 tys. instytucji publicznych. Przepisy dzielą organizacje na podmioty kluczowe i ważne. Do pierwszej grupy należą przede wszystkim duże przedsiębiorstwa działające w sektorach szczególnie istotnych dla funkcjonowania państwa i gospodarki, takich jak energetyka, transport, bankowość, ochrona zdrowia, zaopatrzenie w wodę, infrastruktura cyfrowa, zarządzanie usługami ICT czy przestrzeń kosmiczna.
Wśród sektorów ważnych znajdują się m.in. gospodarka odpadami, produkcja i dystrybucja żywności oraz chemikaliów, część przemysłu, usługi cyfrowe i działalność badawcza. O zakwalifikowaniu podmiotu decyduje jednak nie tylko sektor, ale również rodzaj prowadzonej działalności, wielkość firmy i szczegółowe kryteria wskazane w ustawie.
Sam wpis do wykazu nie oznacza jeszcze spełnienia wszystkich wymagań ustawy o KSC. W kolejnych miesiącach podmioty objęte przepisami będą musiały skupić się na wdrożeniu przepisów do codziennego funkcjonowania - od zarządzania ryzykiem i zabezpieczenia systemów po obsługę incydentów i zapewnienie ciągłości działania. W praktyce oznacza to nie tylko opracowanie dokumentacji, ale także przypisanie odpowiedzialności, wdrożenie zabezpieczeń oraz sprawdzenie, czy przyjęte procedury działają.
Jak duża może być różnica między formalnym spełnieniem wymagań a ich praktyczną realizacją, pokazują wyniki tegorocznej kontroli Najwyższej Izby Kontroli. Objęła ona ośmiu operatorów usług kluczowych z sektorów energetyki, transportu oraz zaopatrzenia w wodę. U sześciu stwierdzono nieprawidłowości w zarządzaniu ryzykiem, a w jednym przypadku w latach 2023–2025 w ogóle nie przeprowadzano jego analizy.
Pięciu operatorów nie miało również prawidłowo wdrożonych planów ciągłości działania. Oznaczało to m.in. brak jasno określonego czasu, w jakim po awarii powinny zostać przywrócone kluczowe systemy, oraz poziomu utraty danych, który organizacja jest w stanie zaakceptować. Brakowało też szczegółowych procedur odtworzeniowych oraz ich regularnego testowania. Wyniki kontroli pokazały też, że sama obecność dokumentacji nie musi przekładać się na rzeczywisty poziom bezpieczeństwa. U połowy operatorów nie spełniała ona obowiązujących wymagań, natomiast w trzech innych przypadkach była zgodna z normami, ale zapisane w niej procedury nie były prawidłowo realizowane.
"Przepisy wyznaczają organizacjom kierunek i minimalny poziom wymaganej ochrony, ale sama zgodność formalna z nimi nie tworzy cyberodporności. Polityka bezpieczeństwa, której firma nie stosuje, albo procedura reagowania, której nikt wcześniej nie przetestował, nie zadziałają tylko dlatego, że zostały zapisane w dokumentacji. Najbliższe miesiące powinny więc służyć przede wszystkim sprawdzeniu, czy wymagania KSC faktycznie działają w praktyce" - zauważa Joanna Chmielak z Fortinet.
Pierwszym krokiem powinien być przegląd aktualnego poziomu przygotowania firmy na wystąpienie cyberincydentu. Powinna ona zweryfikować, które wymagania już realizuje, a gdzie istnieją luki dotyczące procesów, zabezpieczeń lub odpowiedzialności. Analiza powinna objąć zarówno środowisko technologiczne, jak i sposób działania przedsiębiorstwa: kluczowe zasoby i systemy, zależności między nimi oraz odpowiedzialność za ich ochronę i reagowanie na incydenty.
Sama analiza ryzyka wykonana na potrzeby dostosowania do nowych przepisów nie wystarczy. Systemy, podatności, dostawcy i zależności technologiczne zmieniają się, dlatego ocenę ryzyka oraz zabezpieczenia trzeba regularnie aktualizować. Zmieniają się systemy, podatności, dostawcy i zależności technologiczne, dlatego również ocena ryzyka oraz zastosowane zabezpieczenia wymagają regularnej aktualizacji. Dotyczy to także łańcucha dostaw - raport NIK zwracał uwagę m.in. na braki dotyczące zarządzania dostawcami, podatnościami i konfiguracją systemów.
Monitoring nie wystarczy, jeśli za wykyciem zdarzenia nie idzie odpowiednia reakcja. Firma powinna wiedzieć, które alerty wymagają natychmiastowego działania, kto odpowiada za ich analizę i kiedy należy uruchomić eskalację. Proces powinien prowadzić od wykrycia potencjalnego zagrożenia do jego oceny i ograniczenia skutków.
Ciągłość działania trzeba sprawdzać w praktyce. Plany ciągłości działania warto również sprawdzać w praktyce. Firmy powinny określić m.in. RTO, czyli maksymalny dopuszczalny czas przywrócenia systemu lub procesu, oraz RPO - maksymalny akceptowalny poziom utraty danych. Nie mniej ważne jest regularne testowanie kopii zapasowych, procedur odtworzeniowych i scenariuszy zakładających niedostępność kluczowych systemów lub pracowników.
Dokumentacja musi odpowiadać rzeczywistemu sposobowi działania firmy. Procedury powinny odpowiadać rzeczywistemu sposobowi działania firmy i być aktualizowane wraz ze zmianami technologicznymi i organizacyjnymi. Równie ważne jest jednak sprawdzenie, czy pracownicy rzeczywiście z nich korzystają. Dotyczy to m.in. zarządzania uprawnieniami, obsługi incydentów, reagowania na podatności, współpracy z dostawcami czy odtwarzania działania po awarii.
"Najbliższe sześć miesięcy firmy powinny wykorzystać na identyfikację najważniejszych luk i ich stopniowe usuwanie. Zakres niezbędnych zmian będzie zależał od dojrzałości organizacji, dlatego odkładanie działań na koniec okresu dostosowawczego może znacząco zwiększyć presję czasową. Cyberbezpieczeństwa nie można traktować jak projektu z datą zakończenia – wraz z rozwojem organizacji należy stale weryfikować ryzyko, aktualizować zabezpieczenia i utrzymywać gotowość do reagowania na incydenty" - podkreśla ekspertka Fortinet.
Termin 3 października zamyka więc jedynie pierwszy etap. W kolejnych sześciu miesiącach kluczowe będzie już nie samo kompletowanie dokumentów, ale sprawdzenie, czy przyjęte polityki i procedury przekładają się na działające w praktyce mechanizmy bezpieczeństwa.
Źródło: Fortinet