Zdaniem 45% respondentów przeprowadzonego przez IDC badania to nie ataki ransomware, lecz zachowanie kontroli nad infrastrukturą (w tym szyfrowaniem i utrzymaniem suwerenności danych) mogą w 2026 roku stać się największym wyzwaniem dla zapewnienia bezpieczeństwa i prywatności informacji. Potwierdzają to wyniki a...

Jak wynika z opublikowanego przez Fortinet dokumentu „2023 Cloud Security Report”, w chmurze publicznej znajduje się już ponad połowa danych prawie 40% ankietowanych przedsiębiorstw. W ciągu najbliższych 12-18 miesięcy odsetek tych firm zwiększy się do 58%, co spowoduje, że wyzwań związanych z zabezpieczani...
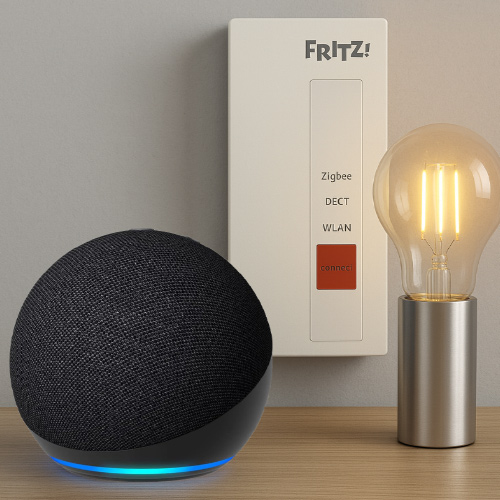
W dobie szybko rozwijających się technologii Smart Home coraz więcej użytkowników poszukuje rozwiązań, które pozwolą na wygodne i centralne zarządzanie inteligentnymi urządzeniami w domu. Połączenie bramki FRITZ!Smart Gateway z głośnikami Amazon Echo i asystentem Alexa to prosty sposób na wprowadze...

Osoby, które w ostatnich tygodniach planowały rozbudowę komputera o dodatkową pamięć RAM lub szybszy dysk SSD, mogły przeżyć niemałe zaskoczenie. Ceny komponentów pamięci RAM i dysków wyraźnie poszły w górę, a wszystko wskazuje na to, że nie jest to chwilowa korekta, lecz efekt głębszych zmi...

Rozwój modeli AI zwiększa ich zdolność do rozwiązywania złożonych problemów i lepszego rozumienia kontekstu, ale może jednocześnie wpływać na zmianę profilu ryzyka związanego z ich wykorzystaniem - wynika z kwietniowej analizy F5 Labs. Dane sugerują, że modele wyposażone w mechanizmy wieloetapowego wniosk...

Microsoft Azure to potężna platforma do budowania i uruchamiania aplikacji cloud-native. Jednak, jak potwierdzi każdy doświadczony architekt chmurowy lub inżynier SRE - monitorowanie środowiska Azure może przypominać próbę okiełznania chaosu. Setki metryk, logów i alertów napływających z maszyn wir...
 Żaden z ośmiu skontrolowanych operatorów infrastruktury krytycznej nie zapewnił odpowiedniej odporności systemów na naruszenia bezpieczeństwa przetwarzanych danych. NIK zwraca uwagę również na inny problem: sześciu operatorów systematycznie ignorowało krytyczne alerty generowane przez własne systemy monitorujące, a w części przypadków monitoring bezpieczeństwa nie był prowadzony w ogóle.
Kontrola NIK objęła osiem podmiotów świadczących usługi kluczowe w rozumieniu ustawy o krajowym systemie cyberbezpieczeństwa (KSC). Byli to dostawcy energii i wody pitnej oraz operatorzy transportu kolejowego i wodnego. Kontrolą objęto również nadzorujące ich ministerstwa: cyfryzacji, energii i infrastruktury.
W przypadku wszystkich ośmiu skontrolowanych operatorów NIK stwierdziła, że systemy obsługujące usługi kluczowe nie były odporne na działania naruszające bezpieczeństwo przetwarzanych danych.
Problemem okazały się nie tylko braki w zabezpieczeniach, ale również wykorzystanie już istniejących mechanizmów ochrony. Sześciu z ośmiu operatorów systematycznie ignorowało krytyczne alerty generowane przez systemy monitorujące. W niektórych przypadkach monitoring bezpieczeństwa nie był prowadzony wcale. W praktyce oznaczało to, że sygnały ostrzegawcze generowane przez systemy nie przekładały się na odpowiednią reakcję.
NIK wskazuje również na problemy z nadzorem przewidzianym w KSC. System funkcjonuje od ponad siedmiu lat, jednak mechanizmy nadzoru nie wymuszały skutecznie na operatorach realizacji ustawowych obowiązków. Jednocześnie nadzorujące ministerstwa miały wiedzę o niedostatecznym poziomie zabezpieczeń.
Wdrożenie systemów monitorujących nie gwarantuje jeszcze skutecznej ochrony. Raport pokazuje, że problemem nie musi być sam brak narzędzi. Znaczenie ma również to, co dzieje się z informacjami generowanymi przez systemy monitorujące. Konrad Badowski, Business Relationships Manager z Axis Communications, zwraca uwagę, że bezpieczeństwo powinno obejmować całą sieć, a nie być traktowane jako zbiór niezależnych zabezpieczeń.
W 2025 r. krajowe zespoły CSIRT obsłużyły niemal 273 tys. incydentów, czyli o 144,4 proc. więcej niż rok wcześniej. Potencjalne konsekwencje ataku na infrastrukturę krytyczną mogą być znacznie poważniejsze niż w przypadku typowego incydentu w systemie IT. Atak na systemy sterujące uzdatnianiem wody mógłby prowadzić do zaburzenia dozowania środków dezynfekujących. Z kolei skuteczny atak na infrastrukturę energetyczną mógłby doprowadzić do długotrwałych przerw w dostawach prądu obejmujących duże obszary kraju.
Podejmowane są również działania mające poprawić bezpieczeństwo infrastruktury. W ramach konkursu „Cyberbezpieczne Wodociągi” rozdysponowano 602 mln zł w 733 umowach na modernizację infrastruktury IT wodociągów. Przy Ministerstwie Infrastruktury powstał również sektorowy CSIRT dla transportu i gospodarki wodnej.
Raport NIK wskazuje jednak, że samo zwiększanie nakładów oraz wdrażanie kolejnych technologii nie rozwiązuje problemu, jeśli operatorzy nie reagują odpowiednio na informacje generowane przez posiadane systemy.
Na bezpieczeństwo infrastruktury krytycznej wpływają nie tylko serwery i systemy IT. Ważną częścią środowiska operacyjnego są również urządzenia brzegowe, takie jak czujniki, kamery czy kontrolery dostępu.
Urządzenia te dostarczają danych wykorzystywanych do wykrywania zagrożeń, ale jednocześnie są elementami podłączonymi do sieci i mogą stanowić potencjalny wektor ataku. Jak wskazuje materiał, w dyskusji o cyberbezpieczeństwie infrastruktury krytycznej uwaga często koncentruje się na systemach IT i procedurach, podczas gdy rzadziej analizowane jest bezpieczeństwo samych urządzeń zbierających dane.
Konrad Badowski zwraca uwagę, że urządzenia brzegowe, takie jak kamery sieciowe, czujniki czy kontrolery dostępu, powinny być traktowane jako pełnoprawne elementy sieci i zabezpieczane z taką samą uwagą jak serwery czy stacje operatorskie. W jego ocenie brak mechanizmów integralności, podpisanego cyfrowo oprogramowania układowego czy możliwości bieżącego aktualizowania zabezpieczeń przez cały cykl życia urządzenia może sprawić, że stanie się ono najsłabszym ogniwem całego systemu.
Raport NIK pokazuje, że sześciu z ośmiu skontrolowanych operatorów posiadało systemy monitorujące, ale mimo to ignorowało generowane przez nie alerty. Dlatego każde urządzenie podłączone do sieci - także kamera czy czujnik - powinno być traktowane jako część powierzchni ataku.
Źródło: Axis Communications, NIK, opracowanie własne